Войдите, чтобы добавить этот продукт в список желаемого или скрыть его

Доп. контент

Для запуска требуется Steam-версия игры HackHub - Ultimate Hacker Simulator.

Этот контент ещё не доступен в Steam

Запланированная дата выхода: 30 окт. 2026 г.

До выхода этого контента осталось приблизительно 3 нед.

Заинтересовала игра?
Добавьте её в список желаемого и получите уведомление, когда она выйдет
 

Об этом дополнении

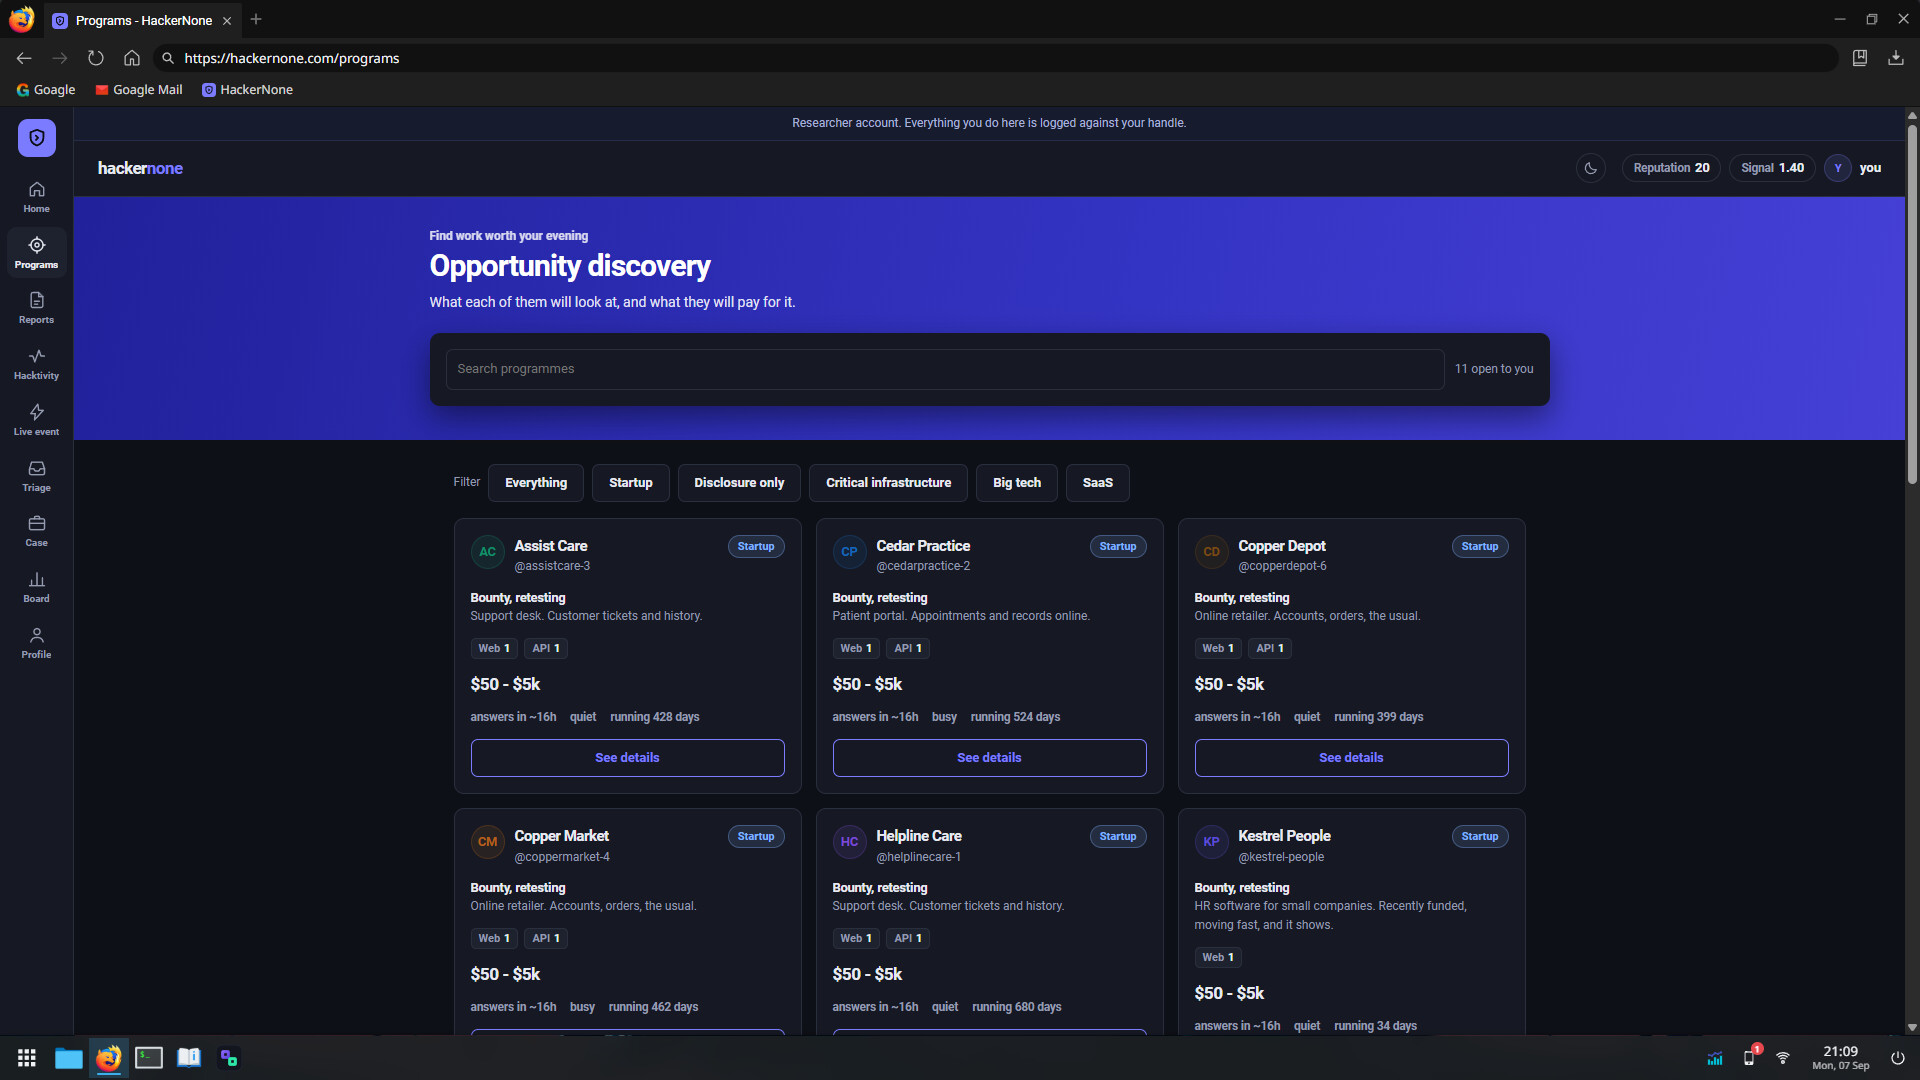
Bug Bounty: дополнение о карьере. Вы регистрируетесь на HackerNone, платформе скоординированного раскрытия уязвимостей, и компании платят вам за изъяны безопасности, которые вы сумеете доказать на их сайтах.

Никто не подсказывает, где баги. Страница программы даёт список целей в скоупе, политику, таблицу выплат и оценку того, насколько цель уже перерыли до вас. Всё остальное: ходить по сайту, читать его JavaScript, запускать разведку в терминале и замечать ту единственную деталь, которая не сходится.

Как найти

Дополнение устанавливает Borp, перехватывающий прокси, как отдельное настольное приложение. Пустите браузер через него, и каждый запрос попадёт в историю. Задержите запрос на лету и перепишите его до того, как его увидит сервер, или отправляйте его вручную через Repeater сколько угодно раз и с какими угодно заголовками. Находки, после которых не происходит ничего видимого, доказываются через collaborator: ваша полезная нагрузка обращается к домену, который записывает обращение, и эта строка в логе и есть доказательство.

Реализованы двадцать четыре класса уязвимостей, все настоящие: IDOR, нарушение контроля доступа, обход проверки подписи JWT, SSRF, обход каталогов (path traversal), хранимая и слепая XSS, SSTI, инъекция заголовка Host, захват поддомена, секреты, попавшие в исходный код, ошибки бизнес-логики, состояния гонки. Уязвимость каждой цели действительно существует на её смоделированном сервере. Здесь нет заскриптованного флага, на который можно просто наткнуться.

Как отчитаться

Найти баг - это полдела, а отчёт здесь не сводится к текстовому полю.

Borp записывает всё, что вы делали. Чтобы описать воспроизведение, вы перетаскиваете из этого лога нужные шаги, выстраиваете их по порядку и отмечаете те, что служат доказательством. Затем вы классифицируете находку: какой актив, какая уязвимость и набор вопросов простым языком, из которых для вас собирается вектор CVSS. Влияние: своими словами. Исправление, если вам есть что предложить.

Через несколько игровых часов отчёт читает триажер и отвечает в ветке. Подтверждён, а затем Решён с выплатой, когда исправление выкатят. Нужно больше информации, потому что ваши шаги не воспроизводятся. Дубликат: вы были правы, но опоздали. Информативно: правда, но платить за это вам не станут. Неприменимо: единственный вердикт, который вам чего-то стоит.

Цели

Десять компаний, написанных вручную, примерно по возрастанию сложности.

  • Sprocket Supply ведёт программу только с раскрытием уязвимостей. Никаких вознаграждений, снисходительный триаж и эндпоинт заказов, который проверяет, что вы авторизованы, но не проверяет, что заказ ваш. Здесь же обучение.
  • Kestrel People и Peppermint награждают скорее за разведку, чем за эксплуатацию: админские маршруты, лежащие в собранном скрипте, рабочий почтовый ключ в shop.js, поддомен, всё ещё указывающий на хост, которым давно никто не владеет.
  • Lumen Notes и Atlas Docs сделаны грамотно, но в каждом есть по одному неверному допущению: в проверке токена и в фильтрации путей.
  • Vantage Analytics открывается на 70 Репутации, а её баг слепой, так что без внеполосного доказательства сказать о нём будет нечего.
  • Northwind: маркетплейс с ограничениями частоты запросов и путями-ловушками, за визит в которые вам приходит письмо с предупреждением. Обо всём очевидном здесь уже сообщил кто-то другой.
  • Meridian Bank доступен только по приглашению: узкий скоуп, строгая политика, ваш собственный аккаунт или ничего.
  • Fitric живёт в мобильном приложении, и веб-поверхности, достойной тестирования, у него нет. Декомпилируйте APK и работайте с тем, что лежит в строках.
  • Corveil даёт вам доступ на чтение к своему репозиторию. Находка здесь - файл и номер строки, а отчёт - код-ревью.

После них продолжают приходить процедурные программы. У каждой сгенерированной компании своё веб-приложение, API, тестовый аккаунт и уязвимость, которую действительно можно проэксплуатировать, а багхантеры в таблице лидеров набирают Репутацию по игровым часам независимо от того, играете вы или нет.

Ваше положение

Всю работу делают два числа. Репутация суммирует всю вашу карьеру, никогда не падает и открывает уровни целей, от стартапов и SaaS до крупных технологических компаний и критической инфраструктуры. Сигнал показывает среднюю ценность ваших отчётов, и реальные последствия есть только у Сигнала. Дубликаты его не трогают. Двадцать отчётов наугад в надежде, что хоть один попадёт, тянут его вниз, а программы с верхних ступеней тихо перестают читать багхантеров с плохим Сигналом. Поднимите его достаточно высоко, и начнут приходить приватные приглашения.

Дело

Mara Vega ведёт триаж в нескольких программах и замечает закономерность в отказах по вашим отчётам раньше вас. Багхантер по имени dup3_king отправляет дубликаты ваших отчётов примерно через четыре минуты после того, как вы их подали, а это невозможно, если только кто-то не читает очередь.

Шесть глав, которые заканчиваются за столом разбора дела с двумя кнопками и своей ценой за каждой из них. Параллельно идёт вторая линия: Meridian закрыл критическую уязвимость как Не будет исправлено, запускается девяностодневный отсчёт до раскрытия, и вам предлагают гонорар за то, чтобы срок вышел тихо.

Что ещё в дополнении

  • Live-события по таймеру на одной общей цели: очки за критичность и качество отчёта, бонусы за лучший баг и самую изобретательную цепочку, деньги и Репутация тем, кто финиширует наверху.
  • Триаж как оплачиваемая работа, когда ваш Сигнал станет достаточно хорошим. Читайте отчёты других багхантеров, выносите по ним решения и получайте оплату за каждое верное.
  • Восемь терминальных инструментов, которые ведут себя как оригиналы: amass, ffuf, arjun, gitleaks, jwt-tool, waybackurls, apktool и пассивный монитор, который выдаёт новые активы спустя несколько дней, пока вы заняты другим.
  • Справочник из шестнадцати статей о скоупе, критичности, написании отчётов и каждом классе багов, плюс HackTales: блог разборов от игровых багхантеров, который учит приёмам, не называя цели.
  • Посредник, который появляется после вашей первой принятой критической уязвимости и предлагает примерно впятеро больше вознаграждения за эксплойт и ваше молчание.
  • Четыре достижения.

Компании вымышленные. Баги, инструменты и бумажная работа настоящие.

Информация об ИИ-контенте

Вот как разработчики описывают контент в игре, сгенерированный ИИ:

The game features AI-generated sound effects. To provide players with so many languages, we used AI for localization. We'll do everything we can to ensure better translation quality in the full version. Additionally, we used artificial intelligence to create some graphics like wallpapers, steam cards and other smaller graphics.

Системные требования

Windows
macOS
    Минимальные:
    • ОС *: Windows 7
    • Процессор: i3
    • Оперативная память: 1 GB ОЗУ
    • Видеокарта: -- ВИДЕОКАРТА НЕ ТРЕБУЕТСЯ --
* С 1 января 2024 года клиент Steam будет поддерживать только Windows 10 и более поздние версии.
    Минимальные:
    • ОС: Любая
    • Процессор: Apple M1 или Intel Core M.
    • Оперативная память: 2048 MB ОЗУ
* С 15 февраля 2024 года клиент Steam прекратит поддержку 32-битных игр, а также macOS 10.14 и более ранних версий.
Фильтры обзоров