Melden Sie sich an, um dieses Produkt zu Ihrer Wunschliste hinzuzufügen, zu abonnieren oder als „Ignoriert“ zu markieren.

Zusatzinhalte

Dieses Produkt benötigt zum Spielen die Steam-Version des Basisspiels HackHub - Ultimate Hacker Simulator.

Dieser Inhalt ist noch nicht auf Steam verfügbar

Geplantes Veröffentlichungsdatum: 30. Okt. 2026

Ungefähre Zeit bis zur Freischaltung dieses Inhalts: 3 Wochen

Interesse? Fügen Sie das Spiel Ihrer Wunschliste hinzu und erhalten Sie eine Benachrichtigung, wenn es verfügbar ist.
 

Über dieses Produkt

Bug Bounty ist ein Karriere-Pack. Du meldest dich bei HackerNone an, einer Plattform für koordinierte Offenlegung, und Firmen bezahlen dich für Sicherheitslücken, die du auf ihren Websites nachweisen kannst.

Niemand sagt dir, wo die Bugs sind. Eine Programmseite gibt dir eine Scope-Liste, eine Policy, eine Auszahlungstabelle und die Angabe, wie stark das Ziel schon abgegrast ist. Alles andere heißt: die Seite durchklicken, ihr JavaScript lesen, Recon im Terminal laufen lassen und die eine Sache bemerken, die nicht aufgeht.

Finden

Das Pack installiert Borp, einen Intercepting-Proxy, als Desktop-App. Leite den Browser darüber, und jeder Request landet in der History. Halte einen davon unterwegs an und schreibe ihn um, bevor der Server ihn sieht, oder schicke ihn per Hand über Repeater so oft zurück, wie du willst, mit beliebigen Headern. Findings, die nichts Sichtbares erzeugen, weist du mit dem Collaborator nach: deine Payload ruft eine Domain auf, die den Treffer protokolliert, und diese Logzeile ist der Beweis.

Vierundzwanzig Schwachstellenklassen sind implementiert, alle davon echt: IDOR, fehlerhafte Zugriffskontrolle, Umgehung der JWT-Signatur, SSRF (serverseitige Anfragefälschung), Path Traversal, Stored und Blind XSS, SSTI, Host-Header-Injection, Subdomain-Takeover, im Quellcode eingecheckte Secrets, Geschäftslogik, Race Conditions. Der Fehler jedes Ziels existiert wirklich auf seinem simulierten Server. Es gibt kein geskriptetes Flag, in das du einfach hineinläufst.

Melden

Den Bug zu finden ist die halbe Arbeit, und der Report ist kein Textfeld.

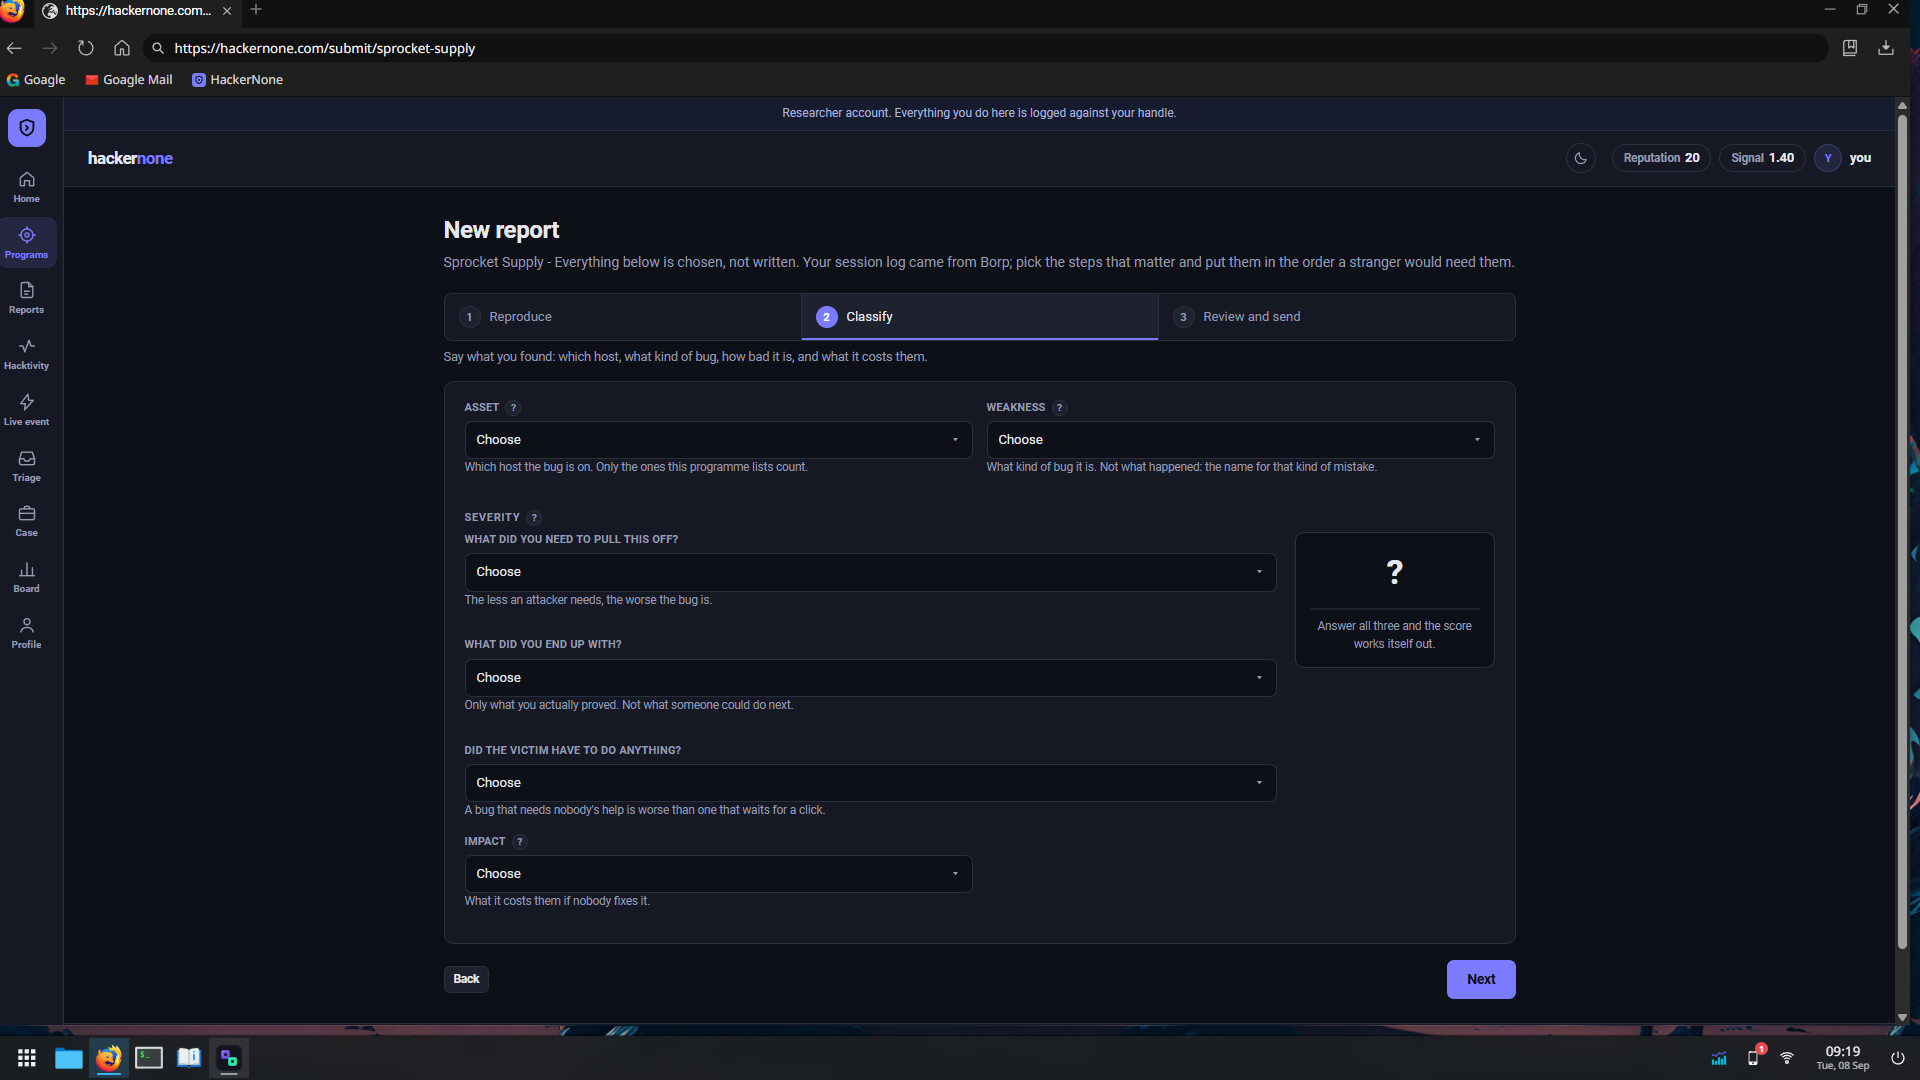
Borp protokolliert, was du getan hast. Für die Reproduktion ziehst du die relevanten Schritte aus diesem Log, bringst sie in die richtige Reihenfolge und markierst, welche davon Beweise sind. Dann klassifizierst du das Finding: welches Asset, welche Schwachstelle, dazu ein Fragenkatalog in einfacher Sprache, der den CVSS-Vektor für dich zusammensetzt. Impact in deinen eigenen Worten. Ein Fix, falls du einen hast, der einen Vorschlag wert ist.

Ein Triager liest ihn ein paar Spielstunden später und antwortet im Thread. Triagiert, dann Behoben mit Auszahlung, sobald der Fix ausgeliefert ist. Mehr Infos nötig, weil deine Schritte nichts reproduzieren. Duplikat: du hattest recht und du warst langsam. Informativ: stimmt, ist ihnen aber kein Geld wert. Nicht zutreffend, das einzige Urteil, das dich etwas kostet.

Die Ziele

Zehn Firmen, handgemacht, grob nach Schwierigkeit sortiert.

  • Sprocket Supply betreibt ein reines Offenlegungsprogramm. Keine Auszahlungen, nachsichtige Triage und ein Bestell-Endpoint, der prüft, ob du eingeloggt bist, ohne zu prüfen, ob die Bestellung dir gehört. Hier liegt das Tutorial.
  • Kestrel People und Peppermint belohnen Recon stärker als Exploitation: Admin-Routen, die in einem Script-Bundle liegen, ein aktiver Mail-Key in shop.js, eine Subdomain, die noch auf einen Host zeigt, der niemandem mehr gehört.
  • Lumen Notes und Atlas Docs sind kompetent gebaut, mit je einer falschen Annahme: bei der Token-Prüfung und bei der Pfadfilterung.
  • Vantage Analytics öffnet bei 70 Reputation, und sein Bug ist blind, du brauchst also einen Out-of-Band-Beweis, um überhaupt etwas dazu sagen zu können.
  • Northwind ist ein Marktplatz mit Rate-Limits und Honeypot-Pfaden, die dir eine Verwarnungsmail einbringen, wenn du hineinläufst. Alles Offensichtliche hier hat schon jemand anders gemeldet.
  • Meridian Bank ist nur auf Einladung: enger Scope, strikte Policy, dein eigenes Konto oder nichts.
  • Fitric hat eine mobile App und keine Web-Angriffsfläche, die einen Test wert ist. Dekompiliere die APK und arbeite mit dem, was in den Strings steht.
  • Corveil gibt dir Lesezugriff auf sein Repository. Das Finding ist eine Datei und eine Zeilennummer, und der Report ist ein Code-Review.

Danach kommen laufend prozedurale Programme hinzu. Jede generierte Firma bekommt ihre eigene Web-App, ihre API, einen Testaccount und einen Fehler, den du wirklich ausnutzen kannst, und die Hunter im Leaderboard sammeln weiter Reputation, während die Spielzeit weiterläuft, egal ob du spielst oder nicht.

Ansehen

Alles hängt an zwei Zahlen. Reputation ist die Summe deiner ganzen Karriere, sinkt nie und schaltet die Stufen frei: Startups, SaaS, Big Tech, kritische Infrastruktur. Signal ist der durchschnittliche Wert deiner Reports, und Signal ist die Zahl, die wehtut. Duplikate lassen es unberührt. Zwanzig Vermutungen in der Hoffnung einzureichen, dass eine trifft, zieht es nach unten, und die Programme an der Spitze lesen Hunter mit schlechtem Signal stillschweigend nicht mehr. Bring es hoch genug, und private Einladungen treffen ein.

Der Fall

Mara Vega macht die Triage für ein paar der Programme und erkennt ein Muster in deinen Ablehnungen, bevor du es selbst siehst. Ein Hunter namens dup3_king reicht Duplikate deiner Reports etwa vier Minuten nach deinen Einsendungen ein, was nicht möglich ist, solange nicht jemand die Queue mitliest.

Sechs Kapitel, die an einem Schreibtisch mit zwei Knöpfen enden, und beide haben ihren Preis. Daneben läuft ein zweiter Strang: Meridian hat eine kritische Schwachstelle als Wird nicht behoben geschlossen, eine Neunzig-Tage-Frist zur Offenlegung beginnt, und jemand bietet dir ein Honorar dafür, sie stillschweigend ablaufen zu lassen.

Alles Weitere im Pack

  • Zeitlich begrenzte Live-Events auf einem einzigen gemeinsamen Ziel, bewertet nach Schweregrad und Reportqualität, mit Boni für den besten Bug und die kreativste Kette, dazu Geld und Reputation für die Bestplatzierten.
  • Triage-Arbeit als bezahlter Job, sobald dein Signal gut genug ist. Lies die Reports anderer Hunter, urteile darüber und lass dich für jede richtige Entscheidung bezahlen.
  • Acht Terminal-Tools, die sich wie die Originale verhalten: amass, ffuf, arjun, gitleaks, jwt-tool, waybackurls, apktool und ein passiver Monitor, der Tage später neue Assets zutage bringt, während du gerade anderswo beschäftigt bist.
  • Ein Handbuch mit sechzehn Artikeln zu Scope, Schweregrad, Reportschreiben und jeder Bug-Klasse, dazu HackTales, ein Writeup-Blog von spielinternen Huntern, der die Techniken vermittelt, ohne die Ziele zu nennen.
  • Ein Broker, der auftaucht, sobald deine erste kritische Schwachstelle anerkannt ist, und etwa das Fünffache der Bounty für den Exploit und dein Schweigen bietet.
  • Vier Errungenschaften.

Die Firmen sind fiktiv. Die Bugs, die Tools und der Papierkram nicht.

Offenlegung von KI-generierten Inhalten

Der Spieleentwickler beschreibt den Einsatz von KI-generierten Inhalten in diesem Spiel wie folgt:

The game features AI-generated sound effects. To provide players with so many languages, we used AI for localization. We'll do everything we can to ensure better translation quality in the full version. Additionally, we used artificial intelligence to create some graphics like wallpapers, steam cards and other smaller graphics.

Systemanforderungen

Windows
macOS
    Mindestanforderungen:
    • Betriebssystem *: Windows 7
    • Prozessor: i3
    • Arbeitsspeicher: 1 GB RAM
    • Grafik: -- KEINE GPU ERFORDERLICH --
* Ab dem 1. Januar 2024 unterstützt der Steam-Client nur noch Windows 10 und neuere Versionen.
    Mindestanforderungen:
    • Betriebssystem: Beliebig
    • Prozessor: Apple M1 oder Intel Core M.
    • Arbeitsspeicher: 2048 MB RAM
* Ab dem 15. Februar 2024 unterstützt der Steam-Client keine 32-Bit-Spiele mehr sowie macOS 10.14 oder älter.
Filter überprüfen