Kirjautumalla sisään voit lisätä tämän tuotteen toivelistallesi, seurata sitä tai merkitä sen ohitetuksi

Lisämateriaali

Tämä sisältö vaatii emopelin HackHub - Ultimate Hacker Simulator Steamissä toimiakseen.

Sisältö ei ole vielä saatavilla Steamissä

Suunniteltu julkaisupäivä: 30.10.2026

Sisällön avautumiseen on aikaa noin 3 viikkoa

Kiinnostuitko?
Lisää toivelistallesi, niin saat ilmoituksen, kun peli on saatavilla.
 

Tietoa sisällöstä

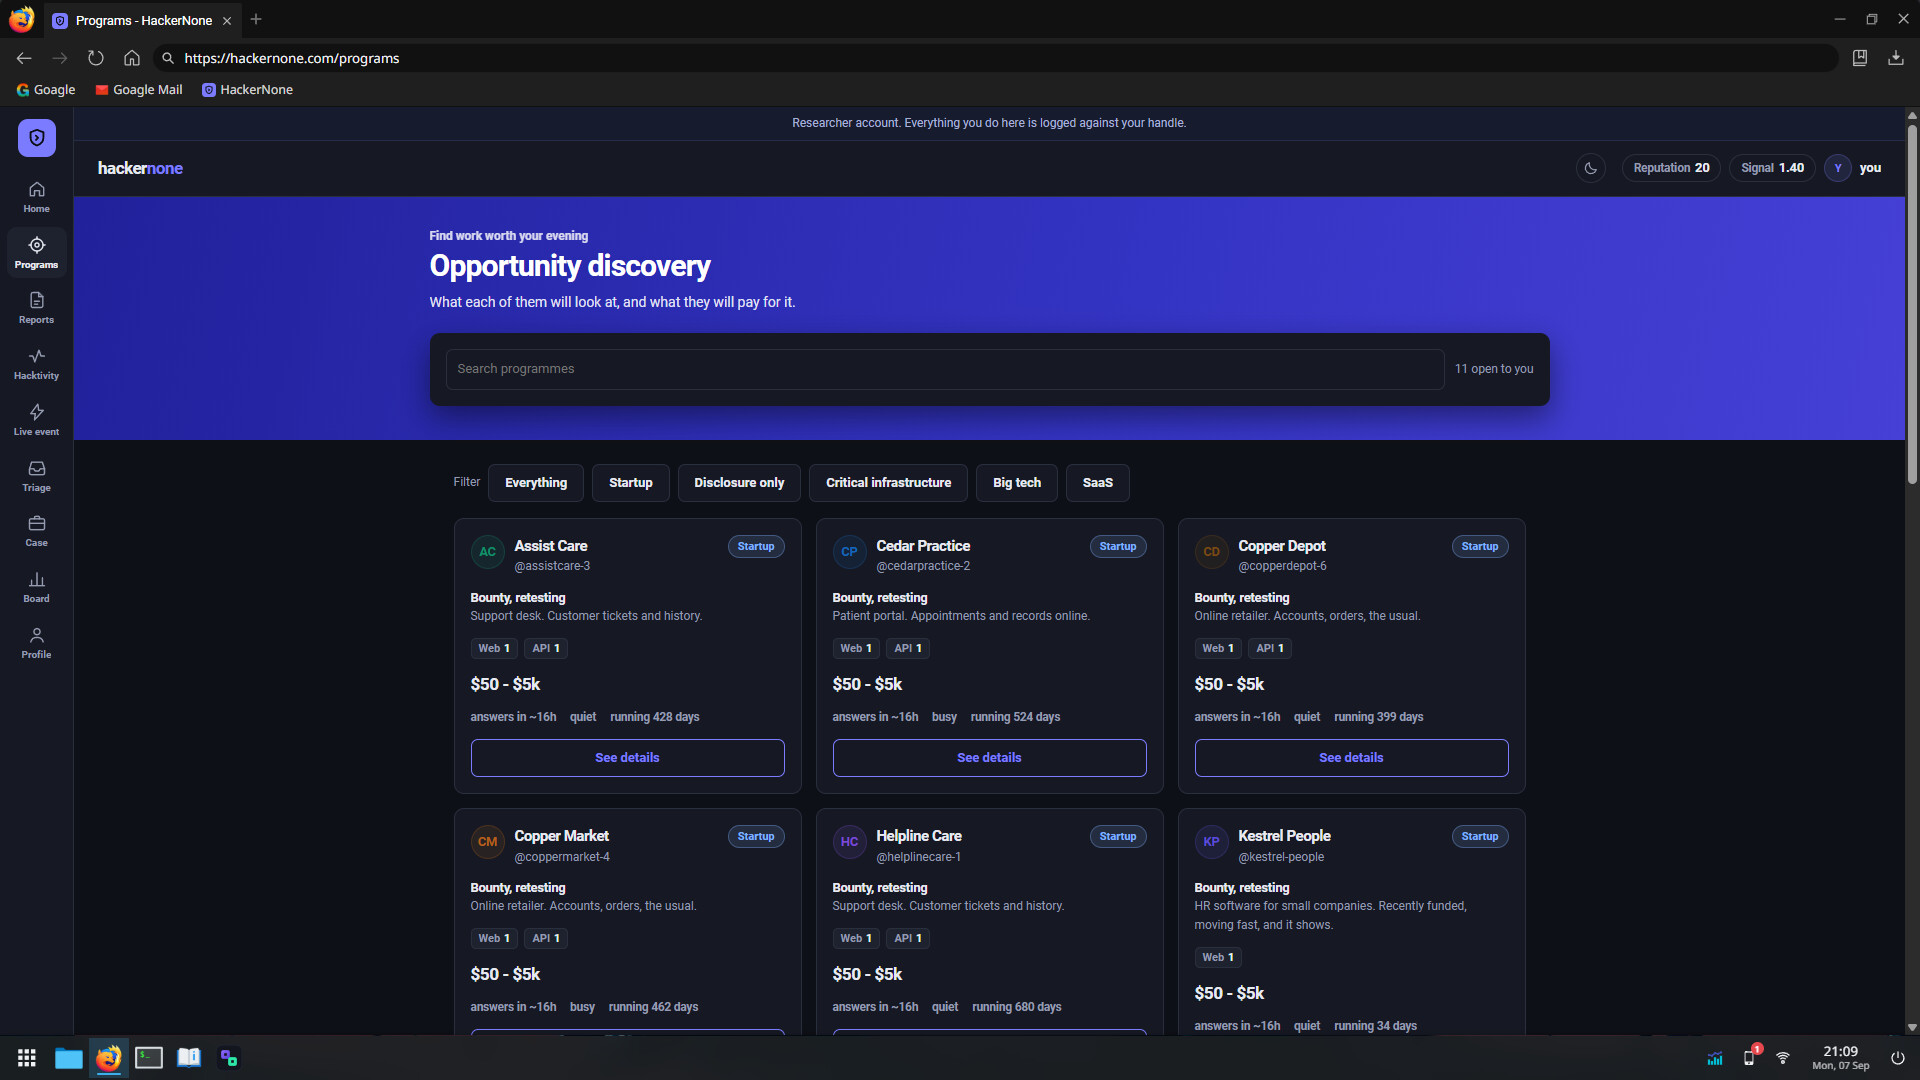
Bug Bounty on urapaketti. Rekisteröidyt HackerNoneen, joka on haavoittuvuuksien koordinoidun julkistamisen alusta, ja yritykset maksavat sinulle tietoturvavirheistä, jotka pystyt todistamaan niiden verkkosivustoilla.

Kukaan ei kerro, missä virheet ovat. Ohjelman sivu antaa sinulle kohdealuelistan, säännöt, palkkiotaulukon ja tiedon siitä, kuinka perusteellisesti kohde on jo käyty läpi. Kaikki muu on sivuston selaamista, sen JavaScriptin lukemista, tiedustelun ajamista terminaalissa ja sen yhden asian huomaamista, joka ei täsmää.

Löytäminen

Paketti asentaa työpöytäsovelluksena Borpin, joka on liikenteen sieppaava proxy. Ohjaa selain sen läpi, ja jokainen pyyntö tallentuu historiaan. Pysäytä yksi pyyntö matkalla ja kirjoita se uudelleen, ennen kuin palvelin näkee sen, tai lähetä se käsin uudelleen Repeaterilla niin monta kertaa kuin haluat ja millä otsakkeilla haluat. Löydökset, jotka eivät tuota mitään näkyvää, todistetaan collaboratorilla: hyötykuormasi ottaa yhteyden verkkotunnukseen, joka kirjaa osuman, ja tuo lokirivi on todiste.

Toteutettuja heikkousluokkia on kaksikymmentäneljä, ja kaikki ovat aitoja: IDOR, puutteellinen pääsynhallinta, JWT-allekirjoituksen ohitus, SSRF, hakemistopolun läpikäynti (path traversal), tallennettu ja sokea XSS, SSTI, host header injection, aliverkkotunnuksen valtaus, lähdekoodiin päätyneet salaisuudet, liiketoimintalogiikka ja kilpatilanteet. Jokaisen kohteen virhe on todella olemassa sen simuloidussa palvelimessa. Valmiiksi käsikirjoitettua tavoitetta, johon vain kävelisit, ei ole.

Raportointi

Virheen löytäminen on puolet työstä, eikä raportti ole pelkkä tekstikenttä.

Borp tallentaa sen, mitä teit. Toisintamisohjeet kirjoitat vetämällä olennaiset vaiheet lokista, järjestämällä ne ja merkitsemällä, mitkä niistä ovat todisteita. Sitten luokittelet löydöksen: mikä kohde, mikä heikkous ja joukko selkokielisiä kysymyksiä, jotka rakentavat CVSS-vektorin puolestasi. Vaikutus omin sanoin. Korjausehdotus, jos sinulla on jotain ehdottamisen arvoista.

Triage-käsittelijä lukee sen muutaman pelitunnin kuluttua ja vastaa ketjussa. Käsittelyssä, sitten Korjattu ja palkkio, kun korjaus on julkaistu. Lisätietoja tarvitaan, koska vaiheesi eivät toisinna virhettä. Kaksoiskappale: olit oikeassa, mutta myöhässä. Tiedoksi: totta, mutta ei heille rahan arvoista. Ei koske meitä: ainoa päätös, joka vie sinulta jotain.

Kohteet

Kymmenen käsin tehtyä yritystä, suunnilleen vaikeusjärjestyksessä.

  • Sprocket Supply pyörittää ohjelmaa, jossa haavoittuvuudet vain ilmoitetaan. Ei palkkioita, armollinen triage ja tilausrajapinta, joka tarkistaa, että olet kirjautunut, mutta ei sitä, että tilaus on sinun. Opastus on täällä.
  • Kestrel People ja Peppermint palkitsevat tiedustelusta enemmän kuin hyödyntämisestä: skriptinipussa lojuvat ylläpitoreitit, toimiva sähköpostiavain shop.js-tiedostossa ja aliverkkotunnus, joka osoittaa yhä palvelimeen, jota kukaan ei enää omista.
  • Lumen Notes ja Atlas Docs on tehty taitavasti, mutta molemmissa on yksi huono oletus: toisessa tokenin tarkistuksessa, toisessa polkujen suodatuksessa.
  • Vantage Analytics avautuu, kun Maine on 70, ja sen virhe on sokea, joten tarvitset out-of-band-todisteen, jotta voit sanoa siitä mitään.
  • Northwind on kauppapaikka, jossa on pyyntörajoituksia ja honeypot-polkuja: niihin astuminen tuo sinulle varoitussähköpostin. Kaiken ilmeisen on täällä ilmoittanut jo joku muu.
  • Meridian Bank toimii vain kutsusta: kapea kohdealue, tiukat säännöt, oma tili tai ei mitään.
  • Fitric tarjoaa mobiilisovelluksen, eikä verkossa ole mitään testaamisen arvoista. Dekompiloi APK-tiedosto ja työskentele sen pohjalta, mitä merkkijonoissa on.
  • Corveil antaa sinulle lukuoikeuden koodivarastoonsa. Löydös on tiedosto ja rivinumero, ja raportti on koodikatselmointi.

Näiden jälkeen proseduraalisia ohjelmia saapuu jatkuvasti. Jokainen generoitu yritys saa oman verkkosovelluksen, API:n, testitilin ja virheen, jota voi aidosti hyödyntää, ja tulostaulun bugimetsästäjät kerryttävät Mainetta pelikellon mukaan riippumatta siitä, pelaatko vai et.

Asema

Kaksi lukua ratkaisee. Maine on urasi kokonaissumma, se ei koskaan laske, ja se avaa tasot: startupit, SaaS, suuret teknologiayhtiöt ja kriittinen infrastruktuuri. Signaali on raporttiesi keskimääräinen arvo, ja Signaali on se luku, joka todella puree. Kaksoiskappaleet eivät sitä liikuta. Kahdenkymmenen arvauksen lähettäminen siinä toivossa, että yksi osuu, vetää sitä alas, ja tikkaiden ylimmät ohjelmat lakkaavat hiljaa lukemasta bugimetsästäjiä, joiden Signaali on huono. Nosta se riittävän korkealle, niin yksityisiä kutsuja alkaa saapua.

Tapaus

Mara Vega tekee triagea muutamalle ohjelmalle ja huomaa hylkäyksissäsi kuvion ennen sinua. dup3_king-nimimerkillä esiintyvä bugimetsästäjä lähettää raporteistasi kaksoiskappaleita noin neljä minuuttia sen jälkeen, kun olet lähettänyt ne, mikä ei ole mahdollista, ellei joku lue jonoa.

Kuusi lukua, jotka päättyvät tapauspöydän ääreen, jossa on kaksi painiketta ja molempien takana hinta. Rinnalla kulkee toinen juoni: Meridian sulki kriittisen löydöksen tilaan Ei korjata, yhdeksänkymmenen päivän julkistusaika käynnistyy, ja joku tarjoaa sinulle korvausta siitä, että annat sen umpeutua hiljaisuudessa.

Kaikki muu paketissa

  • Määräaikaiset live-tapahtumat yhdellä yhteisellä kohteella, pisteytys vakavuuden ja raportin laadun mukaan, bonukset parhaasta virheestä ja luovimmasta ketjusta sekä rahaa ja Mainetta kärkisijoille.
  • Triage-työ palkkatyönä, kun Signaalisi on riittävän hyvä. Lue muiden bugimetsästäjien raportteja, ratkaise ne ja saa palkkaa jokaisesta oikeasta arviosta.
  • Kahdeksan terminaalityökalua, jotka käyttäytyvät kuten alkuperäiset: amass, ffuf, arjun, gitleaks, jwt-tool, waybackurls, apktool ja passiivinen valvoja, joka nostaa esiin uusia kohteita päiviä myöhemmin, kun olet kiireinen muualla.
  • Kuudentoista artikkelin käsikirja kohdealueesta, vakavuudesta, raportin kirjoittamisesta ja jokaisesta virheluokasta sekä HackTales, pelin sisäisten bugimetsästäjien writeup-blogi, joka opettaa tekniikat paljastamatta kohteita.
  • Välittäjä, joka ilmestyy ensimmäisen hyväksytyn kriittisen löydöksesi jälkeen ja tarjoaa noin viisinkertaisen palkkion hyökkäyskoodista ja vaitiolostasi.
  • Neljä saavutusta.

Yritykset ovat kuvitteellisia. Virheet, työkalut ja paperityö eivät ole.

Tiedote tekoälysisällöstä

Kehittäjät kuvailevat pelissään käytettävää tekoälysisältöä seuraavasti:

The game features AI-generated sound effects. To provide players with so many languages, we used AI for localization. We'll do everything we can to ensure better translation quality in the full version. Additionally, we used artificial intelligence to create some graphics like wallpapers, steam cards and other smaller graphics.

Järjestelmävaatimukset

Windows
macOS
    Vähintään:
    • Käyttöjärjestelmä *: Windows 7
    • Suoritin: i3
    • Muisti: 1 GB RAM
    • Grafiikka: -- NÄYTÖNOHJAINTA EI TARVITA --
* 1.1.24 alkaen Steam-asiakasohjelma tukee vain Windows 10:tä ja uudempia versioita.
    Vähintään:
    • Käyttöjärjestelmä: Mikä tahansa
    • Suoritin: Apple M1 tai Intel Core M.
    • Muisti: 2048 MB RAM
* 15.2.24 alkaen Steam-asiakasohjelma ei tue enää 32-bittisiä pelejä tai macOS-versiota 10.14 tai vanhempia.
Arvostelusuodattimet