Abyste si mohli tento produkt přidat do seznamu přání, začít ho sledovat nebo ho zařadit mezi ignorované, musíte se nejprve přihlásit.

Stáhnutelný obsah

Tento obsah vyžaduje ke hraní vlastnictví základní hry HackHub - Ultimate Hacker Simulator ve službě Steam.

Tento obsah prozatím není dostupný ve službě Steam

Plánované datum vydání: 30. říj. 2026

Tento obsah bude odemknut přibližně za 3 týdnů

Máte zájem o tento produkt?
Přidejte si ho do seznamu přání, ať nepropásnete vydání.
 

Informace o obsahu

Bug Bounty je kariérní balíček. Zaregistruješ se na HackerNone, platformě pro koordinované zveřejňování zranitelností, a firmy ti platí za bezpečnostní chyby, které dokážeš prokázat na jejich webech.

Nikdo ti neřekne, kde jsou chyby. Stránka programu ti dá seznam rozsahu, pravidla, tabulku výplat a informaci, jak moc už je cíl prohledaný. Všechno ostatní znamená procházet web, číst jeho JavaScript, spouštět průzkum v terminálu a všimnout si té jedné věci, která nesedí.

Najít ji

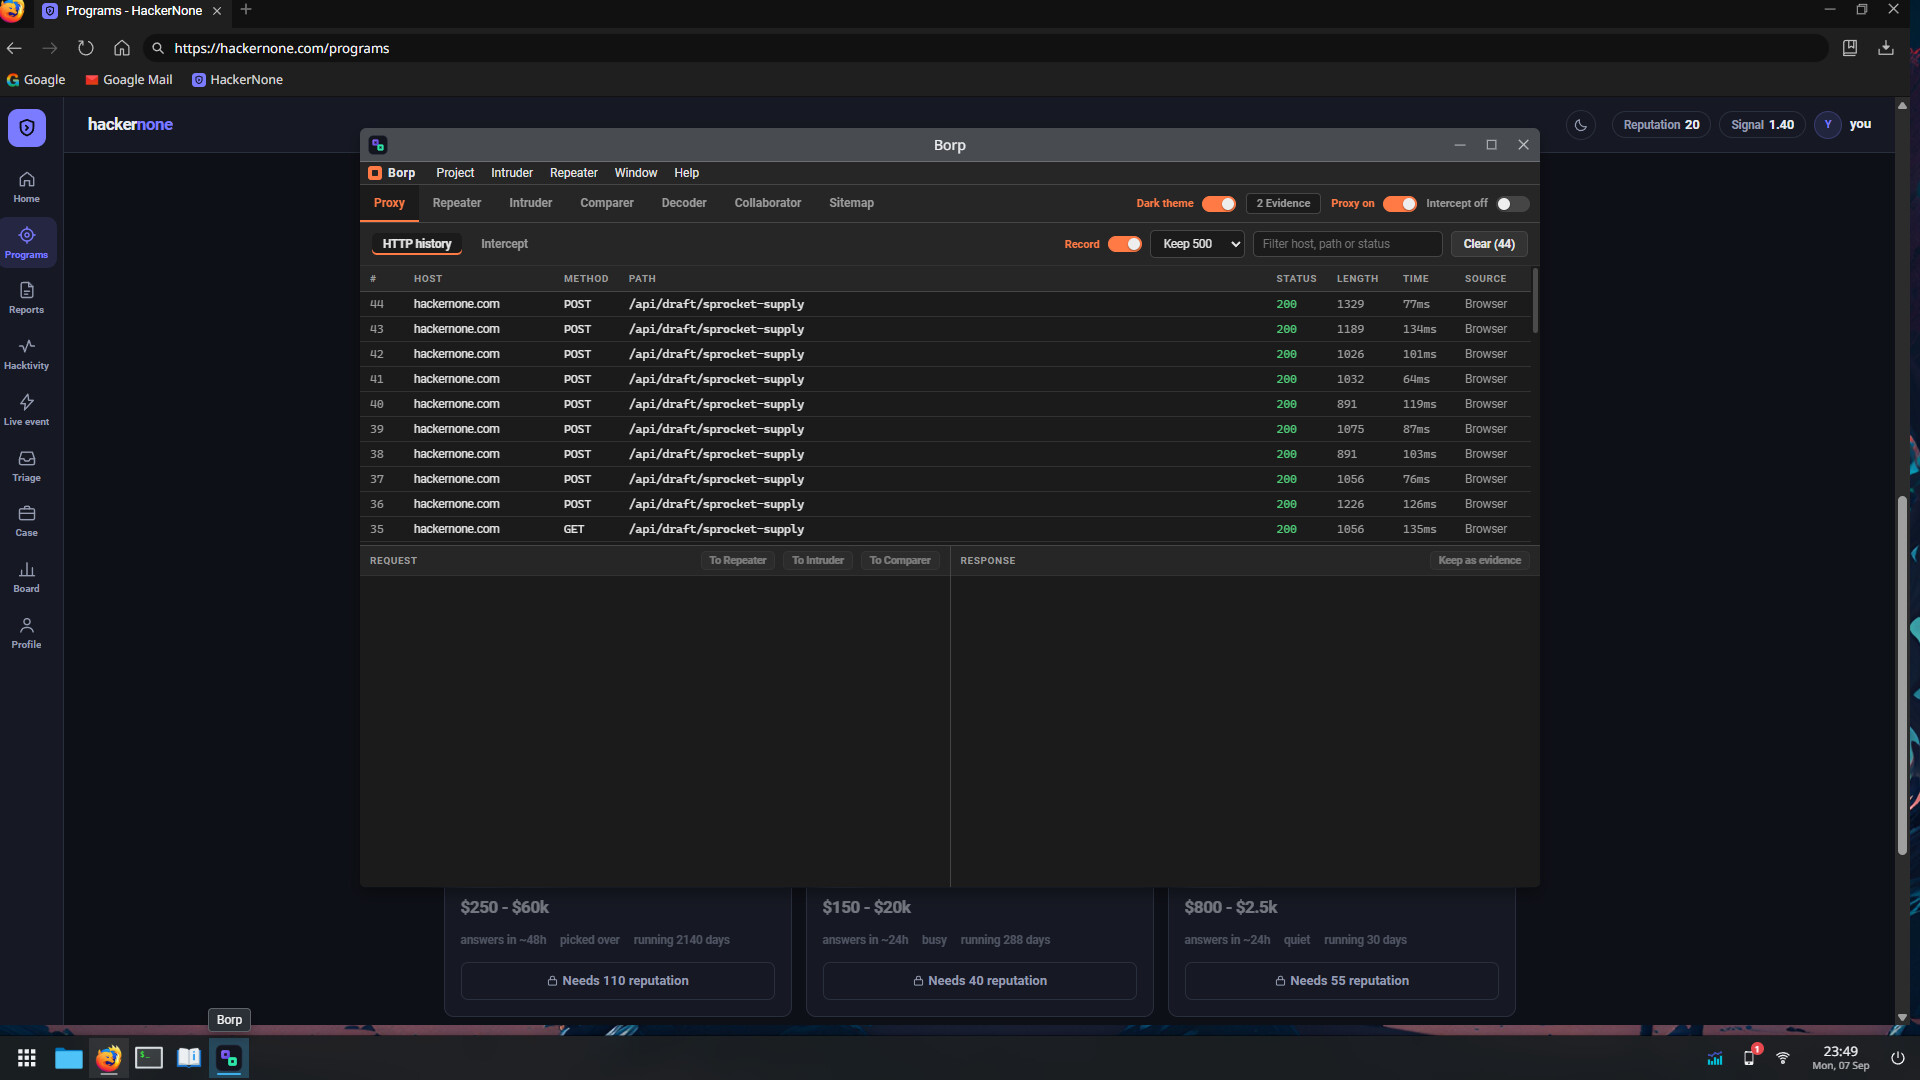
Balíček nainstaluje program Borp, zachytávající proxy, jako desktopovou aplikaci. Pusť přes něj prohlížeč a každý požadavek skončí v historii. Jeden z nich zadrž za letu a přepiš ho, než ho uvidí server, nebo ho ručně posílej znovu přes Repeater, kolikrát chceš a s jakými hlavičkami chceš. Nálezy, po kterých není nic vidět, prokážeš pomocí funkce collaborator: tvůj payload odešle požadavek na doménu, která ten zásah zaloguje, a ten řádek logu je důkaz.

Implementováno je dvacet čtyři tříd zranitelností a všechny jsou skutečné: IDOR, chybné řízení přístupu, obejití podpisu JWT, SSRF, průchod adresáři (path traversal), uložené a slepé XSS, SSTI, injekce hlavičky Host, převzetí subdomény, tajemství uložená do zdrojového kódu, chyby v obchodní logice, souběhy (race conditions). Chyba každého cíle skutečně existuje na jeho simulovaném serveru. Žádné naskriptované řešení, do kterého se dá jen vejít, tady není.

Nahlásit ji

Najít chybu je půlka práce a hlášení není textové pole.

Borp zaznamenává, co jsi dělal. Postup reprodukce napíšeš tak, že z toho logu vytáhneš relevantní kroky, dáš je do správného pořadí a označíš, které z nich jsou důkazem. Pak nález klasifikuješ: které aktivum, jaká zranitelnost a sada otázek v běžném jazyce, které za tebe sestaví vektor CVSS. Dopad vlastními slovy. Návrh opravy, pokud máš nějaký, který stojí za zmínku.

Pracovník triage si to za pár herních hodin přečte a odpoví ve vlákně. Přijato k triage, pak Vyřešeno a výplata, až vydají opravu. Potřebujeme více informací, protože tvoje kroky chybu nereprodukují. Duplikát: měl jsi pravdu a byl jsi pomalý. Informativní: pravda, ale pro ně to není na peníze. Nerelevantní, což je jediný verdikt, který tě něco stojí.

Cíle

Deset ručně napsaných firem, přibližně v pořadí podle obtížnosti.

  • Sprocket Supply vede program jen pro zveřejňování. Žádné odměny, mírný triage a endpoint objednávek, který kontroluje, že jsi přihlášený, ale už ne, že je objednávka tvoje. Tady je tutoriál.
  • Kestrel People a Peppermint odměňují průzkum víc než zneužití: administrátorské cesty ležící v balíku skriptů, funkční klíč k poštovní službě v shop.js, subdoména, která stále míří na host, jenž už nikomu nepatří.
  • Lumen Notes a Atlas Docs jsou solidně postavené aplikace, každá ale s jedním špatným předpokladem: v ověřování tokenu a ve filtrování cest.
  • Vantage Analytics se otevírá při 70 bodech Reputace a její chyba je slepá, takže k jakémukoli tvrzení o ní budeš potřebovat důkaz out-of-band, tedy z vedlejšího kanálu.
  • Northwind je tržiště s limity požadavků a cestami typu honeypot, které ti vyslouží varovný e-mail, pokud do nich vlezeš. Cokoli zjevného už tu nahlásil někdo jiný.
  • Meridian Bank funguje jen na pozvání: úzký rozsah, striktní pravidla, vlastní účet, nebo nic.
  • Fitric má mobilní aplikaci a na webu nemá žádnou útočnou plochu, která by stála za testování. Dekompiluj APK a pracuj s tím, co je v řetězcích.
  • Corveil ti dá do svého repozitáře přístup pro čtení. Nálezem je soubor a číslo řádku, hlášením je revize kódu.

Po nich přicházejí stále další procedurální programy. Každá vygenerovaná firma dostane vlastní webovou aplikaci, API, testovací účet a chybu, kterou jde opravdu zneužít, a lovci chyb na žebříčku sbírají Reputaci podle herních hodin, ať hraješ, nebo ne.

Postavení

Všechno stojí na dvou číslech. Reputace je celkový součet tvé kariéry, nikdy neklesá a odemyká stupně: startupy, SaaS, velké technologické firmy, kritickou infrastrukturu. Signál je průměrná hodnota tvých hlášení a Signál je to číslo, které umí zabolet. Duplikáty s ním nic nedělají. Podávat dvacet dohadů v naději, že jeden vyjde, ho stahuje dolů, a programy na vrcholu žebříku potichu přestávají číst lovce chyb se špatným Signálem. Dostaň ho dost vysoko a začnou přicházet soukromá pozvání.

Případ

Mara Vega dělá triage pro několik programů a vzorec ve tvých zamítnutích uvidí dřív než ty. Lovec chyb s přezdívkou dup3_king podává duplikáty tvých hlášení asi čtyři minuty po tom, co je odešleš, což není možné, pokud někdo nečte frontu.

Šest kapitol, které končí u stolu, kde se rozhoduje případ: dvě tlačítka a cena za každým z nich. Vedle toho běží druhá linie: Meridian uzavřel kritický nález jako Neopravíme, rozbíhá se devadesátidenní lhůta pro zveřejnění a někdo ti nabízí paušál za to, že ji necháš potichu vypršet.

Co všechno dalšího balíček obsahuje

  • Časově omezené živé akce na jednom společném cíli, bodované podle závažnosti a kvality hlášení, s bonusy za nejlepší chybu a nejnápaditější řetězení a s penězi a Reputací pro nejlepší.
  • Triage jako placená práce, jakmile je tvůj Signál dost dobrý. Čti hlášení ostatních lovců chyb, rozhoduj o nich a ber peníze za každé správné posouzení.
  • Osm terminálových nástrojů, které se chovají jako originály: amass, ffuf, arjun, gitleaks, jwt-tool, waybackurls, apktool a pasivní monitor, který vynese na povrch nová aktiva o několik dní později, když už se věnuješ něčemu jinému.
  • Příručka se šestnácti články o rozsahu, závažnosti, psaní hlášení a každé třídě zranitelností, plus HackTales, blog s rozbory od herních lovců chyb, který učí techniky, aniž by jmenoval cíle.
  • Zprostředkovatel, který se objeví po tvém prvním přijatém kritickém nálezu a nabídne asi pětinásobek odměny za exploit a tvoje mlčení.
  • Čtyři achievementy.

Firmy jsou vymyšlené. Chyby, nástroje a papírování ne.

Informace o obsahu vytvářeném AI

Jak využití obsahu vytvářeného AI v tomto produktu popisují jeho vývojáři:

The game features AI-generated sound effects. To provide players with so many languages, we used AI for localization. We'll do everything we can to ensure better translation quality in the full version. Additionally, we used artificial intelligence to create some graphics like wallpapers, steam cards and other smaller graphics.

Systémové požadavky

Windows
macOS
    Minimální:
    • OS *: Windows 7
    • Procesor: i3
    • Paměť: 1 GB RAM
    • Grafická karta: -- GPU NENÍ POTŘEBA --
* Od 1. ledna 2024 podporuje klient služby Steam pouze systém Windows 10 a novější.
    Minimální:
    • OS: Jakákoli
    • Procesor: Apple M1 nebo Intel Core M.
    • Paměť: 2048 MB RAM
* Od 15. února 2024 přestane klient služby Steam podporovat 32bitové hry na systému macOS verze 10.14 nebo nižší.
Filtry recenzí