Connectez-vous pour ajouter cet article à votre liste de souhaits, le suivre ou l'ignorer

Contenu téléchargeable

Ce contenu nécessite le jeu de base HackHub - Ultimate Hacker Simulator sur Steam pour fonctionner.

Ce contenu n'est pas encore disponible sur Steam

Date de sortie prévue : 30 oct. 2026

Ce contenu devrait être disponible dans environ 3 semaines

Ce produit vous intéresse ? Ajoutez-le à votre liste de
souhaits et recevez une notification lors de sa sortie.
 

À propos de ce contenu

Bug Bounty est un pack carrière. Vous vous inscrivez sur HackerNone, une plateforme de divulgation coordonnée, et des entreprises vous paient pour les failles de sécurité que vous savez prouver sur leurs sites web.

Personne ne vous dit où sont les bugs. La page d’un programme vous donne un périmètre, une politique, une grille de primes et à quel point la cible a déjà été passée au peigne fin. Tout le reste consiste à parcourir le site, lire son JavaScript, faire de la reconnaissance dans le terminal et remarquer la seule chose qui ne colle pas.

Trouver la faille

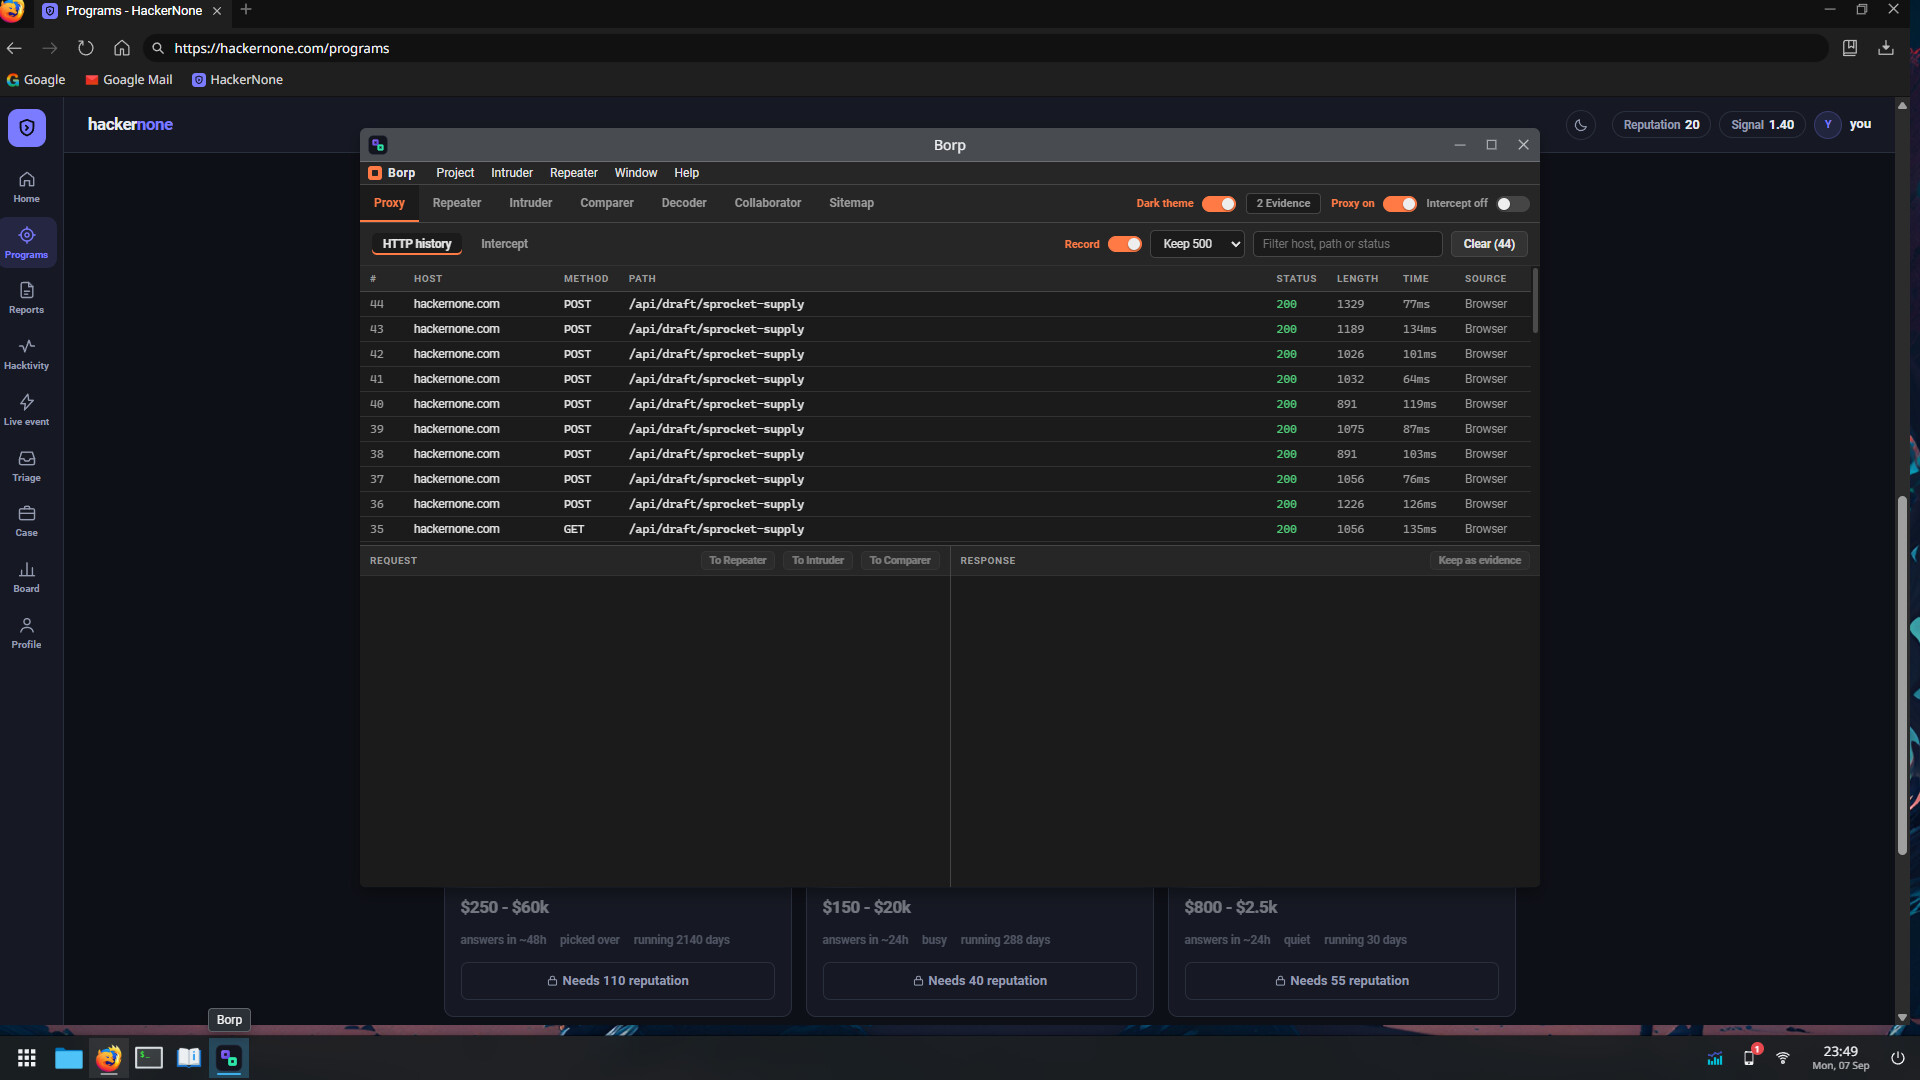
Le pack installe Borp, un proxy d’interception, sous forme d’application de bureau. Faites passer le navigateur par ce proxy et chaque requête arrive dans l’historique. Retenez-en une à la volée et réécrivez-la avant que le serveur ne la voie, ou renvoyez-la à la main via Repeater autant de fois que vous voulez, avec les en-têtes que vous voulez. Les découvertes qui ne produisent rien de visible se prouvent avec le collaborator : votre charge utile appelle un domaine qui journalise le contact, et cette ligne de journal est la preuve.

Vingt-quatre classes de vulnérabilités sont implémentées, toutes réelles : IDOR, contrôle d’accès défaillant, contournement de signature JWT, SSRF (falsification de requête côté serveur), traversée de répertoire, XSS stocké et aveugle, SSTI, injection d’en-tête Host, prise de contrôle de sous-domaine, secrets commités dans le code source, logique métier, conditions de concurrence. La faille de chaque cible existe réellement dans son serveur simulé. Il n’y a aucun flag scripté sur lequel il suffirait de tomber.

Rédiger le rapport

Trouver le bug, c’est la moitié du travail, et le rapport n’est pas une zone de texte.

Borp enregistre ce que vous avez fait. Pour rédiger la reproduction, vous extrayez les étapes pertinentes de ce journal, les mettez dans l’ordre et marquez celles qui constituent des preuves. Ensuite, vous classez la découverte : quel actif, quelle faiblesse et une série de questions en langage clair qui construisent le vecteur CVSS à votre place. L’impact avec vos propres mots. Un correctif, si vous en avez un qui mérite d’être proposé.

Un triager le lit quelques heures de jeu plus tard et répond dans le fil. Trié, puis Résolu avec une prime dès que le correctif est livré. Plus d’informations requises, parce que vos étapes ne reproduisent rien. Doublon : vous aviez raison et vous avez été lent. Informatif : c’est vrai, mais cela ne vaut pas d’argent à leurs yeux. Non applicable, le seul verdict qui vous coûte quelque chose.

Les cibles

Dix entreprises écrites à la main, grossièrement classées par difficulté.

  • Sprocket Supply gère un programme de divulgation uniquement. Pas de primes, un triage indulgent et un endpoint de commande qui vérifie que vous êtes connecté sans vérifier que la commande est la vôtre. Le tutoriel se trouve ici.
  • Kestrel People et Peppermint récompensent la reconnaissance plus que l’exploitation : des routes d’administration posées dans un bundle de scripts, une clé de messagerie active dans shop.js, un sous-domaine qui pointe encore vers un hôte que plus personne ne possède.
  • Lumen Notes et Atlas Docs sont bien construits, avec chacun une seule mauvaise hypothèse, dans la validation des jetons et dans le filtrage des chemins.
  • Vantage Analytics s’ouvre à 70 de Réputation et son bug est aveugle : il vous faudra donc une preuve hors bande pour en dire quoi que ce soit.
  • Northwind est une place de marché avec des limites de débit et des chemins pièges qui vous valent un e-mail d’avertissement si vous tombez dedans. Tout ce qui est évident ici a déjà été signalé par quelqu’un d’autre.
  • Meridian Bank est sur invitation uniquement : périmètre restreint, politique stricte, votre propre compte ou rien.
  • Fitric a une application mobile et aucune surface d’attaque web qui vaille un test. Décompilez l’APK et travaillez à partir de ce que contiennent les chaînes de caractères.
  • Corveil vous donne un accès en lecture à son dépôt. La découverte est un fichier et un numéro de ligne, et le rapport est une revue de code.

Ensuite, des programmes procéduraux continuent d’arriver. Chaque entreprise générée reçoit sa propre application web, son API, un compte de test et une faille réellement exploitable, et les chasseurs de bugs du classement continuent de gagner de la Réputation au fil du temps de jeu, que vous jouiez ou non.

Votre position

Tout repose sur deux chiffres. La Réputation est votre total de carrière, elle ne baisse jamais et débloque les paliers : startups, SaaS, big tech, infrastructures critiques. Le Signal est la valeur moyenne de vos rapports, et c’est le Signal qui mord. Les doublons ne l’affectent pas. Déposer vingt suppositions en espérant qu’une tombe juste, cela le fait chuter, et les programmes du haut de l’échelle cessent discrètement de lire les chasseurs de bugs dont le Signal est mauvais. Faites-le monter suffisamment et les invitations privées commencent à arriver.

L’affaire

Mara Vega assure le triage pour quelques-uns des programmes et repère un motif dans vos refus avant vous. Un chasseur de bugs nommé dup3_king dépose des doublons de vos rapports environ quatre minutes après vos soumissions, ce qui est impossible à moins que quelqu’un ne lise la file d’attente.

Six chapitres, qui se terminent devant un bureau d’enquête avec deux boutons et un prix à payer derrière chacun. Un second fil court en parallèle : Meridian a classé une faille critique en Ne sera pas corrigé, un délai de divulgation de quatre-vingt-dix jours démarre, et quelqu’un vous propose des honoraires pour le laisser expirer sans bruit.

Tout le reste dans le pack

  • Des événements chronométrés en direct sur une seule cible partagée, notés sur la gravité et la qualité du rapport, avec des bonus pour le meilleur bug et la chaîne la plus créative, ainsi que de l’argent et de la Réputation pour les premiers.
  • Du travail de triage comme emploi rémunéré dès que votre Signal est assez bon. Lisez les rapports des autres chasseurs de bugs, tranchez et soyez payé pour chaque décision juste.
  • Huit outils de terminal qui se comportent comme les originaux : amass, ffuf, arjun, gitleaks, jwt-tool, waybackurls, apktool et un moniteur passif qui fait remonter de nouveaux actifs des jours plus tard, pendant que vous êtes occupé ailleurs.
  • Un manuel de seize articles sur le périmètre, la gravité, la rédaction de rapports et chaque classe de bug, ainsi que HackTales, un blog de comptes rendus écrit par des chasseurs de bugs du jeu, qui enseigne les techniques sans nommer les cibles.
  • Un courtier qui se présente après votre première faille critique acceptée et propose environ cinq fois la prime pour l’exploit et votre silence.
  • Quatre succès.

Les entreprises sont fictives. Les bugs, les outils et la paperasse ne le sont pas.

Notification de contenu généré par IA

L'équipe de développement décrit l'utilisation de contenu généré par IA dans le jeu comme suit.

The game features AI-generated sound effects. To provide players with so many languages, we used AI for localization. We'll do everything we can to ensure better translation quality in the full version. Additionally, we used artificial intelligence to create some graphics like wallpapers, steam cards and other smaller graphics.

Configuration requise

Windows
macOS
    Minimale :
    • Système d'exploitation  *: Windows 7
    • Processeur : i3
    • Mémoire vive : 1 GB de mémoire
    • Graphiques : -- AUCUN GPU REQUIS --
* À compter du 1ᵉʳ janvier 2024, le client Steam sera compatible uniquement avec Windows 10 et ses versions plus récentes.
    Minimale :
    • Système d'exploitation : N’importe laquelle
    • Processeur : Apple M1 ou Intel Core M.
    • Mémoire vive : 2048 MB de mémoire
* Depuis le 15 février 2024, le client Steam n'est plus compatible avec les jeux 32 bits, ni avec macOS 10.14 et ses versions plus anciennes.
Filtres d'évaluations