Zaloguj się, aby dodać tę pozycję do listy życzeń, zacząć ją obserwować lub oznaczyć jako ignorowaną

Zawartość do pobrania

Aby zagrać w tę zawartość, wymagana jest podstawowa wersja gry HackHub - Ultimate Hacker Simulator na Steam.

Ta zawartość nie jest jeszcze dostępna na Steam

Planowana data wydania: 30 października 2026

Ta zawartość planuje odblokowanie za około 3 tyg.

Interesuje cię ten produkt?
Dodaj go do swojej listy życzeń i otrzymaj powiadomienie, gdy stanie się dostępny.
 

O tym DLC

Bug Bounty to dodatek o karierze. Rejestrujesz się w serwisie HackerNone, platformie skoordynowanego ujawniania luk, a firmy płacą ci za błędy bezpieczeństwa, które potrafisz udowodnić w ich witrynach.

Nikt nie mówi ci, gdzie są błędy. Strona programu daje ci listę zakresu, zasady, tabelę wypłat i informację, jak mocno cel został już przeczesany. Wszystko inne to przeglądanie witryny, czytanie jej kodu JavaScript, prowadzenie rozpoznania w terminalu i wychwycenie tej jednej rzeczy, która się nie zgadza.

Znalezienie błędu

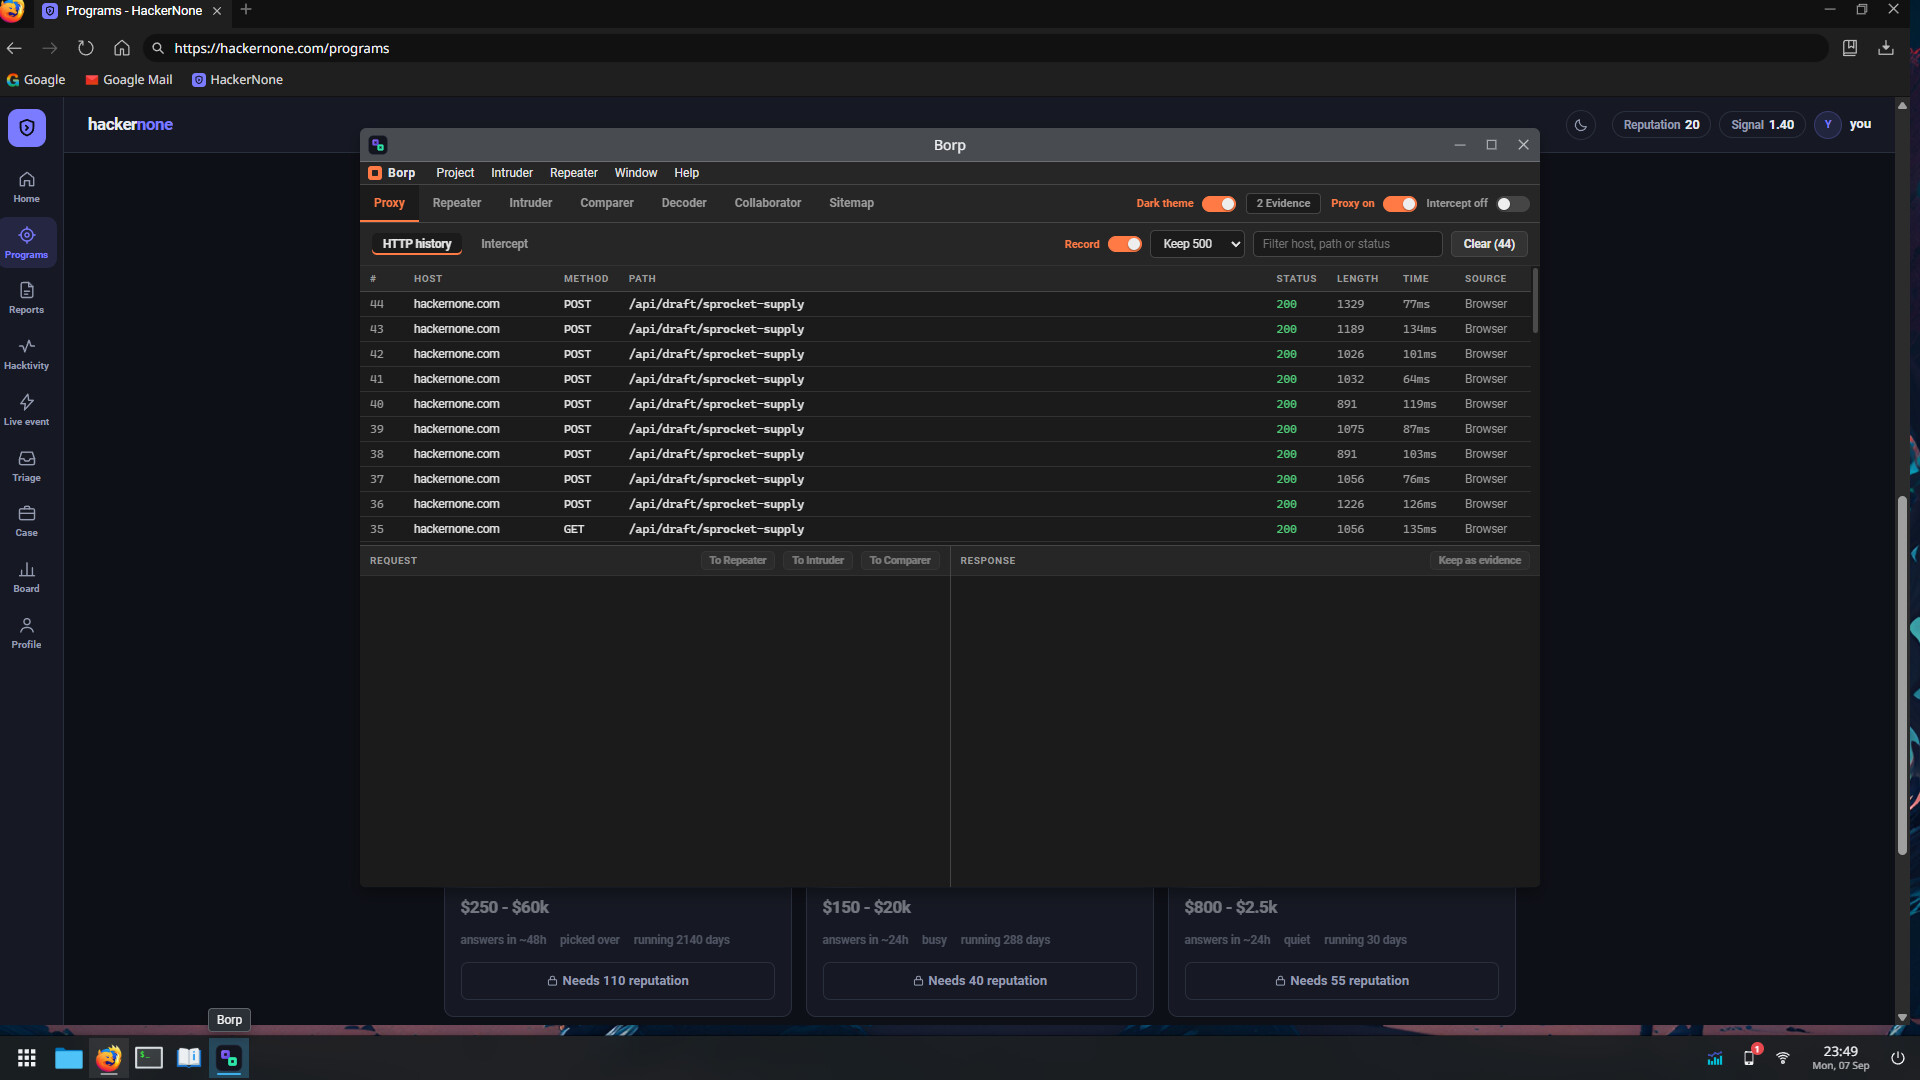
Dodatek instaluje program Borp, przechwytujące proxy, jako aplikację na pulpicie. Przepuść przez niego przeglądarkę i każde żądanie wyląduje w historii. Zatrzymaj je w locie i przepisz, zanim zobaczy je serwer, albo odsyłaj je ręcznie przez Repeater tyle razy, ile chcesz, z dowolnymi nagłówkami. Znaleziska, które nie dają nic widocznego, udowadniasz za pomocą funkcji collaborator: twój payload odwołuje się do domeny, która zapisuje takie wywołanie, a ten wiersz logu jest dowodem.

Zaimplementowano dwadzieścia cztery klasy podatności, wszystkie prawdziwe: IDOR, niepoprawna kontrola dostępu, obejście podpisu JWT, SSRF, przechodzenie po katalogach (path traversal), składowany i ślepy XSS, SSTI, wstrzyknięcie nagłówka Host, przejęcie subdomeny, sekrety zapisane w kodzie źródłowym, logika biznesowa, wyścigi (race conditions). Błąd każdego celu naprawdę istnieje na jego symulowanym serwerze. Nie ma tu oskryptowanego rozwiązania, w które wystarczy wejść.

Zgłoszenie błędu

Znalezienie błędu to połowa pracy, a raport nie jest zwykłym polem tekstowym.

Borp zapisuje to, co zrobiłeś. Opis odtworzenia tworzysz tak, że wyciągasz z tego logu istotne kroki, ustawiasz je w kolejności i zaznaczasz, które z nich są dowodem. Potem klasyfikujesz znalezisko: który zasób, która podatność i zestaw pytań w prostym języku, które budują za ciebie wektor CVSS. Wpływ własnymi słowami. Propozycja poprawki, jeśli masz taką wartą zgłoszenia.

Analityk triage czyta raport po kilku godzinach gry i odpowiada w wątku. Przyjęty do weryfikacji, potem Rozwiązany i wypłata, gdy wydadzą poprawkę. Potrzebne więcej informacji, bo twoje kroki nie pozwalają odtworzyć błędu. Duplikat: miałeś rację i byłeś zbyt wolny. Informacyjny: prawda, ale dla nich nie warta pieniędzy. Nie dotyczy, czyli jedyny werdykt, który cokolwiek cię kosztuje.

Cele

Dziesięć firm napisanych ręcznie, z grubsza w kolejności trudności.

  • Sprocket Supply prowadzi program nastawiony tylko na ujawnianie. Żadnych nagród, łagodny triage i endpoint zamówień, który sprawdza, czy jesteś zalogowany, ale nie sprawdza, czy zamówienie jest twoje. Tu mieści się samouczek.
  • Kestrel People i Peppermint nagradzają rozpoznanie bardziej niż eksploatację: trasy administracyjne leżące w paczce skryptów, działający klucz do poczty w shop.js, subdomena wciąż wskazująca na host, który już do nikogo nie należy.
  • Lumen Notes i Atlas Docs to solidnie napisane serwisy, każdy z jednym błędnym założeniem: w walidacji tokenu i w filtrowaniu ścieżek.
  • Vantage Analytics otwiera się przy 70 punktach Reputacji, a jej błąd jest ślepy, więc żeby cokolwiek o nim powiedzieć, potrzebujesz dowodu out-of-band, czyli z zewnętrznego kanału.
  • Northwind to platforma handlowa z limitami żądań i ścieżkami honeypot, które ściągają na ciebie ostrzeżenie mailem, jeśli w nie wejdziesz. Wszystko, co oczywiste, zgłosił tu już ktoś inny.
  • Meridian Bank działa tylko na zaproszenie: wąski zakres, surowe zasady, własne konto albo nic.
  • Fitric ma aplikację mobilną i nie ma webowej powierzchni ataku wartej testowania. Zdekompiluj APK i pracuj na tym, co jest w ciągach znaków.
  • Corveil daje ci dostęp do odczytu swojego repozytorium. Znaleziskiem jest plik i numer wiersza, a raport to przegląd kodu.

Po nich wciąż przychodzą programy generowane proceduralnie. Każda wygenerowana firma dostaje własną aplikację webową, API, konto testowe i błąd, który naprawdę da się wykorzystać, a łowcy błędów z tablicy wyników zdobywają Reputację zgodnie z zegarem gry, bez względu na to, czy grasz, czy nie.

Pozycja

Wszystko opiera się na dwóch liczbach. Reputacja to suma całej twojej kariery, nigdy nie spada i odblokowuje kolejne szczeble: startupy, SaaS, big tech, infrastrukturę krytyczną. Sygnał to średnia wartość twoich raportów i to Sygnał potrafi zaboleć. Duplikaty go nie ruszają. Wysyłanie dwudziestu domysłów w nadziei, że jeden trafi, ciągnie go w dół, a programy z górnej półki po cichu przestają czytać łowców o słabym Sygnale. Podnieś go wystarczająco wysoko i zaczną przychodzić prywatne zaproszenia.

Sprawa

Mara Vega prowadzi triage dla kilku programów i dostrzega wzorzec w twoich odrzuceniach wcześniej niż ty. Łowca o nicku dup3_king składa duplikaty twoich raportów jakieś cztery minuty po tym, jak je wysyłasz, co nie jest możliwe, o ile ktoś nie czyta kolejki.

Sześć rozdziałów, które kończą się przy biurku, gdzie rozstrzyga się sprawa: dwa przyciski i cena za każdym z nich. Obok biegnie drugi wątek: Meridian zamknął zgłoszenie krytyczne jako Nie naprawimy, rusza dziewięćdziesięciodniowy zegar ujawnienia, a ktoś proponuje ci stałe wynagrodzenie, żebyś pozwolił mu po cichu dobiec do końca.

Wszystko inne w dodatku

  • Ograniczone czasowo wydarzenia na żywo na jednym wspólnym celu, punktowane za wagę błędu i jakość raportu, z bonusami za najlepszy błąd i najbardziej pomysłowy łańcuch oraz z gotówką i Reputacją dla najlepszych.
  • Triage jako płatna praca, gdy twój Sygnał jest dość dobry. Czytaj raporty innych łowców, rozstrzygaj je i bierz zapłatę za każdą trafną ocenę.
  • Osiem narzędzi terminalowych, które działają jak oryginały: amass, ffuf, arjun, gitleaks, jwt-tool, waybackurls, apktool oraz pasywny monitor, który wyciąga na wierzch nowe zasoby wiele dni później, gdy zajmujesz się czymś innym.
  • Podręcznik złożony z szesnastu artykułów o zakresie, wadze błędów, pisaniu raportów i każdej klasie podatności, a także HackTales, blog z opisami technik prowadzony przez łowców z gry, który uczy metod bez wskazywania celów.
  • Pośrednik, który pojawia się po twoim pierwszym przyjętym błędzie krytycznym i oferuje około pięciokrotności nagrody za exploit i twoje milczenie.
  • Cztery osiągnięcia.

Firmy są fikcyjne. Błędy, narzędzia i papierkowa robota nie.

Oświadczenie w sprawie treści generowanych przez SI

Producenci opisują, jak ich gra korzysta z treści generowanych przez SI, w następujący sposób:

The game features AI-generated sound effects. To provide players with so many languages, we used AI for localization. We'll do everything we can to ensure better translation quality in the full version. Additionally, we used artificial intelligence to create some graphics like wallpapers, steam cards and other smaller graphics.

Wymagania systemowe

Windows
macOS
    Konfiguracja minimalna:
    • System operacyjny *: Windows 7
    • Procesor: i3
    • Pamięć: 1 GB RAM
    • Karta graficzna: -- GPU NIE JEST WYMAGANE --
* Począwszy od 1 stycznia 2024, klient Steam będzie obsługiwał wyłącznie system Windows 10 i jego nowsze wersje.
    Konfiguracja minimalna:
    • System operacyjny: Dowolna
    • Procesor: Apple M1 lub Intel Core M.
    • Pamięć: 2048 MB RAM
* Począwszy od 15 lutego 2024, klient Steam nie będzie obsługiwał już 32-bitowych gier ani systemu macOS 10.14 lub starszych wersji.
Filtry recenzji